Luật bảo vệ dữ liệu cá nhân 2025: Doanh nghiệp cần làm gì?
Luật bảo vệ dữ liệu cá nhân 2025 và Nghị định 356/2025 có hiệu lực từ 1/1/2026: ai bị áp dụng, thay đổi gì với Zalo, fanpage, telesales, checklist và mức phạt.
Aura Team
Trả lời nhanh: Luật bảo vệ dữ liệu cá nhân số 91/2025/QH15 có hiệu lực từ 01/01/2026, kèm Nghị định 356/2025/NĐ-CP thay Nghị định 13/2023. Doanh nghiệp phải xin đồng ý riêng từng mục đích, lưu bằng chứng, xử lý yêu cầu của khách đúng hạn và báo cáo sự cố. Doanh nghiệp nhỏ chỉ được hoãn một số nghĩa vụ hồ sơ.
Luật bảo vệ dữ liệu cá nhân không còn là chuyện riêng của ngân hàng. Một shop mỹ phẩm ở Đà Nẵng để nhân viên chốt đơn qua Zalo cá nhân. Một khách nhắn: “Shop xóa hết thông tin của tôi đi.” Câu hỏi đầu tiên không phải là xóa thế nào, mà là dữ liệu của khách đang nằm ở bao nhiêu nơi. Bài này bám vào văn bản gốc, kể cả những chỗ các nguồn chưa thống nhất.
Luật bảo vệ dữ liệu cá nhân 2025 và các văn bản liên quan
| Văn bản | Số hiệu | Hiệu lực | Trạng thái (kiểm tra 23/10/2026) |
|---|---|---|---|
| Luật Bảo vệ dữ liệu cá nhân (Quốc hội thông qua 26/6/2025) | 91/2025/QH15 | 01/01/2026 | Đang có hiệu lực |
| Nghị định quy định chi tiết Luật (ban hành 31/12/2025) | 356/2025/NĐ-CP | 01/01/2026 | Đang có hiệu lực |
| Nghị định về bảo vệ dữ liệu cá nhân (ban hành 17/4/2023) | 13/2023/NĐ-CP | Hết hiệu lực từ 01/01/2026 | Được thay bởi Nghị định 356/2025 |
| Nghị định xử phạt vi phạm hành chính về an ninh mạng và bảo vệ dữ liệu cá nhân | 330/2026/NĐ-CP | 19/08/2026 | Đang có hiệu lực |
Nghị định 13 còn vai trò gì? Điều 42 Nghị định 356 cho Nghị định 13 hết hiệu lực, không có điều khoản giữ lại. Phần chuyển tiếp nằm ở Điều 39 Luật: dữ liệu khách đã đồng ý theo Nghị định 13 được xử lý tiếp mà không phải xin lại; hồ sơ đánh giá tác động đã nộp vẫn dùng được.
Với Nghị định 330/2026, các báo ghi ban hành và có hiệu lực cùng ngày 19/8/2026; PwC chỉ nêu ngày hiệu lực.
Dữ liệu cá nhân và dữ liệu cá nhân nhạy cảm
Luật định nghĩa dữ liệu cá nhân là “dữ liệu số hoặc thông tin dưới dạng khác xác định hoặc giúp xác định một con người cụ thể” (Điều 2). Nghị định 356 xếp họ tên, địa chỉ, hình ảnh, số điện thoại vào nhóm cơ bản (Điều 3), tức gần như mọi dòng trong CRM. Nhóm dữ liệu cá nhân nhạy cảm (Điều 4) gồm sức khỏe, sinh trắc học, tôn giáo, vị trí định vị, ảnh căn cước, dữ liệu thẻ và tài chính, tín dụng, bảo hiểm, dữ liệu theo dõi hành vi trên mạng xã hội, cùng một số nhóm khác.
Phòng khám hỏi tiền sử bệnh qua fanpage, shop thực phẩm chức năng ghi “khách bị tiểu đường”, nhân viên chụp căn cước khách làm hồ sơ trả góp: đều là dữ liệu nhạy cảm, và Nghị định 356 yêu cầu báo cho khách biết điều đó.
Ai phải tuân thủ, ai được hoãn?
Luật áp dụng với tổ chức, cá nhân Việt Nam và tổ chức nước ngoài xử lý dữ liệu của công dân Việt Nam, không có ngưỡng doanh thu để được miễn. Chỉ một số nghĩa vụ hồ sơ và nhân sự được nới (Điều 38 Luật, Điều 41 Nghị định 356):
| Loại hình | Được nới | Thời gian | Mất quyền nếu |
|---|---|---|---|
| Doanh nghiệp nhỏ, khởi nghiệp | Được chọn làm hay không: hồ sơ đánh giá tác động (Điều 21, 22) và chỉ định nhân sự bảo vệ dữ liệu (khoản 2 Điều 33) | 5 năm từ 01/01/2026 | Kinh doanh dịch vụ xử lý dữ liệu, xử lý dữ liệu nhạy cảm, hoặc xử lý dữ liệu từ 100 nghìn chủ thể trở lên |
| Hộ kinh doanh, doanh nghiệp siêu nhỏ | Không phải thực hiện các nghĩa vụ trên | Luật không ghi thời hạn | Cùng các ngoại lệ trên |
Mốc 100 nghìn chủ thể do Nghị định 356 cụ thể hóa cụm “số lượng lớn” trong Luật; EY Việt Nam mô tả là tính lũy kế. Spa, phòng khám xử lý dữ liệu nhạy cảm nên khó được hoãn. Và đồng ý, quyền của khách, thông báo sự cố vẫn áp dụng cho mọi doanh nghiệp.
Luật bảo vệ dữ liệu cá nhân thay đổi gì trên Zalo, fanpage và telesales?
Đồng ý: từng mục đích, có bằng chứng
Điều 9 Luật yêu cầu đồng ý tự nguyện, khách biết rõ dữ liệu gì, để làm gì, ai xử lý, và riêng cho từng mục đích. Luật ghi rõ: “Sự im lặng hoặc không phản hồi không được coi là sự đồng ý.” Nghị định 356 (Điều 6) chấp nhận đồng ý bằng văn bản, cuộc gọi ghi âm, cú pháp tin nhắn hoặc trên website, ứng dụng; doanh nghiệp phải lưu sự đồng ý, tự chứng minh, và không được đặt sẵn ô “đồng ý”. Khách hỏi giá không đồng nghĩa với đồng ý nhận khuyến mãi.
Zalo cá nhân và quyền của khách
Chat bằng Zalo cá nhân thì doanh nghiệp không lưu được bằng chứng đồng ý, không xóa được dữ liệu khi khách yêu cầu, và mất dữ liệu khi nhân viên nghỉ (xem bài nhân viên nghỉ việc mang theo khách hàng). Quản lý cũng phải đúng luật: Điều 25 yêu cầu công cụ quản lý người lao động hợp pháp và người lao động được biết; bài giám sát Zalo nhân viên có các mô hình phù hợp.
Khách có quyền xem, sửa, xóa, rút đồng ý, hạn chế hoặc phản đối xử lý (Điều 4 Luật). Nghị định 356 (Điều 5) đặt hạn: xác nhận trong 02 ngày làm việc; xem, sửa 10 ngày; rút đồng ý, phản đối 15 ngày; xóa 20 ngày. Tin “đừng gửi quảng cáo nữa” trên Zalo OA, fanpage hay WhatsApp chính là yêu cầu rút đồng ý.
Telesales và ghi âm cuộc gọi
Điều 7 Luật cấm mua, bán dữ liệu cá nhân, trừ khi luật có quy định khác. Nếu đội telesale đang gọi từ file “data khách” không rõ nguồn, đó là việc cần dừng đầu tiên.
Nghị định 356 không có quy định riêng cho ghi âm cuộc gọi bán hàng. Điều 29 Luật cấm ghi âm cuộc gọi khi không có đồng ý, nhưng viết cho nền tảng mạng xã hội và dịch vụ truyền thông trực tuyến. Cách an toàn: báo khách đầu cuộc gọi rằng cuộc gọi được ghi âm, và đặt thời hạn lưu file.
Tiếp thị và gửi tin hàng loạt
Điều 28 Luật: quảng cáo bằng dữ liệu khách phải có đồng ý, khách biết nội dung, tần suất và có cách từ chối; quảng cáo theo hành vi cũng cần đồng ý. Khi gửi tin nhắn hàng loạt trên Zalo hay ZNS khuyến mãi, loại người đã từ chối khỏi danh sách.
CRM, máy chủ nước ngoài và sự cố
CRM nên ghi được khách đồng ý gì, khi nào, qua kênh nào. Điều 20 Luật coi việc dùng nền tảng ở nước ngoài để xử lý dữ liệu thu thập tại Việt Nam là chuyển dữ liệu ra nước ngoài, phải nộp hồ sơ đánh giá tác động trong 60 ngày từ lần chuyển đầu. SaaS hay API AI có máy chủ ở nước ngoài có thuộc diện này không, nên hỏi luật sư.
Khi lộ dữ liệu, Điều 23 Luật yêu cầu báo cơ quan chuyên trách chậm nhất 72 giờ từ khi phát hiện nếu vi phạm có thể gây hại cho an ninh, trật tự hoặc tính mạng, sức khỏe, tài sản của người khác. Nghị định 356 thêm mốc 72 giờ cho dữ liệu tài chính nhạy cảm, vị trí và sinh trắc học. Các nguồn đọc khác nhau: EY Việt Nam viết nghĩa vụ báo cho khách trong 72 giờ chỉ áp dụng với dữ liệu vị trí và sinh trắc học. Thận trọng nhất là có quy trình báo cáo được trong 72 giờ cho mọi sự cố.
Checklist bảo vệ dữ liệu cá nhân cho đội bán hàng và CSKH
- Liệt kê mọi nơi có dữ liệu khách (Zalo, fanpage, website chat, TikTok, WhatsApp, tổng đài, CRM, Excel) và máy chủ đặt ở đâu
- Đánh dấu nơi có dữ liệu nhạy cảm; đếm tổng số khách so với mốc 100 nghìn
- Soạn câu xin đồng ý riêng cho từng mục đích: tư vấn, giao hàng, khuyến mãi
- Lưu bằng chứng đồng ý: ai, lúc nào, kênh nào, mục đích gì
- Bỏ ô đồng ý đánh dấu sẵn trên form
- Báo khách khi cuộc gọi được ghi âm và khi dữ liệu là dữ liệu nhạy cảm
- Chỉ định người nhận yêu cầu xem, sửa, xóa, rút đồng ý; đặt nhắc hạn 02 ngày làm việc
- Mỗi tin khuyến mãi có cách từ chối; danh sách gửi loại người đã từ chối
- Chuyển hội thoại với khách từ Zalo cá nhân sang kênh doanh nghiệp quản lý được
- Phân quyền: nhân viên chỉ thấy khách mình phụ trách
- Dừng dùng mọi danh sách số điện thoại mua ngoài
- Viết quy trình xử lý sự cố lộ dữ liệu làm được trong 72 giờ
- Nếu không được hoãn: lập hồ sơ đánh giá tác động trong 60 ngày và chỉ định nhân sự bảo vệ dữ liệu bằng văn bản
💡 Mẹo: Làm dòng đầu tiên trước; mọi dòng sau đều dựa vào nó.
Quản trị AI Agent và chatbot theo Luật bảo vệ dữ liệu cá nhân
AI Agent đọc tin nhắn, tra đơn, ghi chú CRM: đều là xử lý dữ liệu cá nhân. Điều 30 Luật yêu cầu xử lý bằng trí tuệ nhân tạo đúng mục đích, có kiểm soát truy cập và phân loại theo mức độ rủi ro. Nghị định 356 (Điều 10) yêu cầu thông báo cho khách về xử lý tự động, giải thích nguyên lý thuật toán, cho khách lựa chọn không tham gia và đánh giá tuân thủ mỗi năm. Luật Trí tuệ nhân tạo là văn bản riêng, Aura sẽ phân tích trong một bài khác.
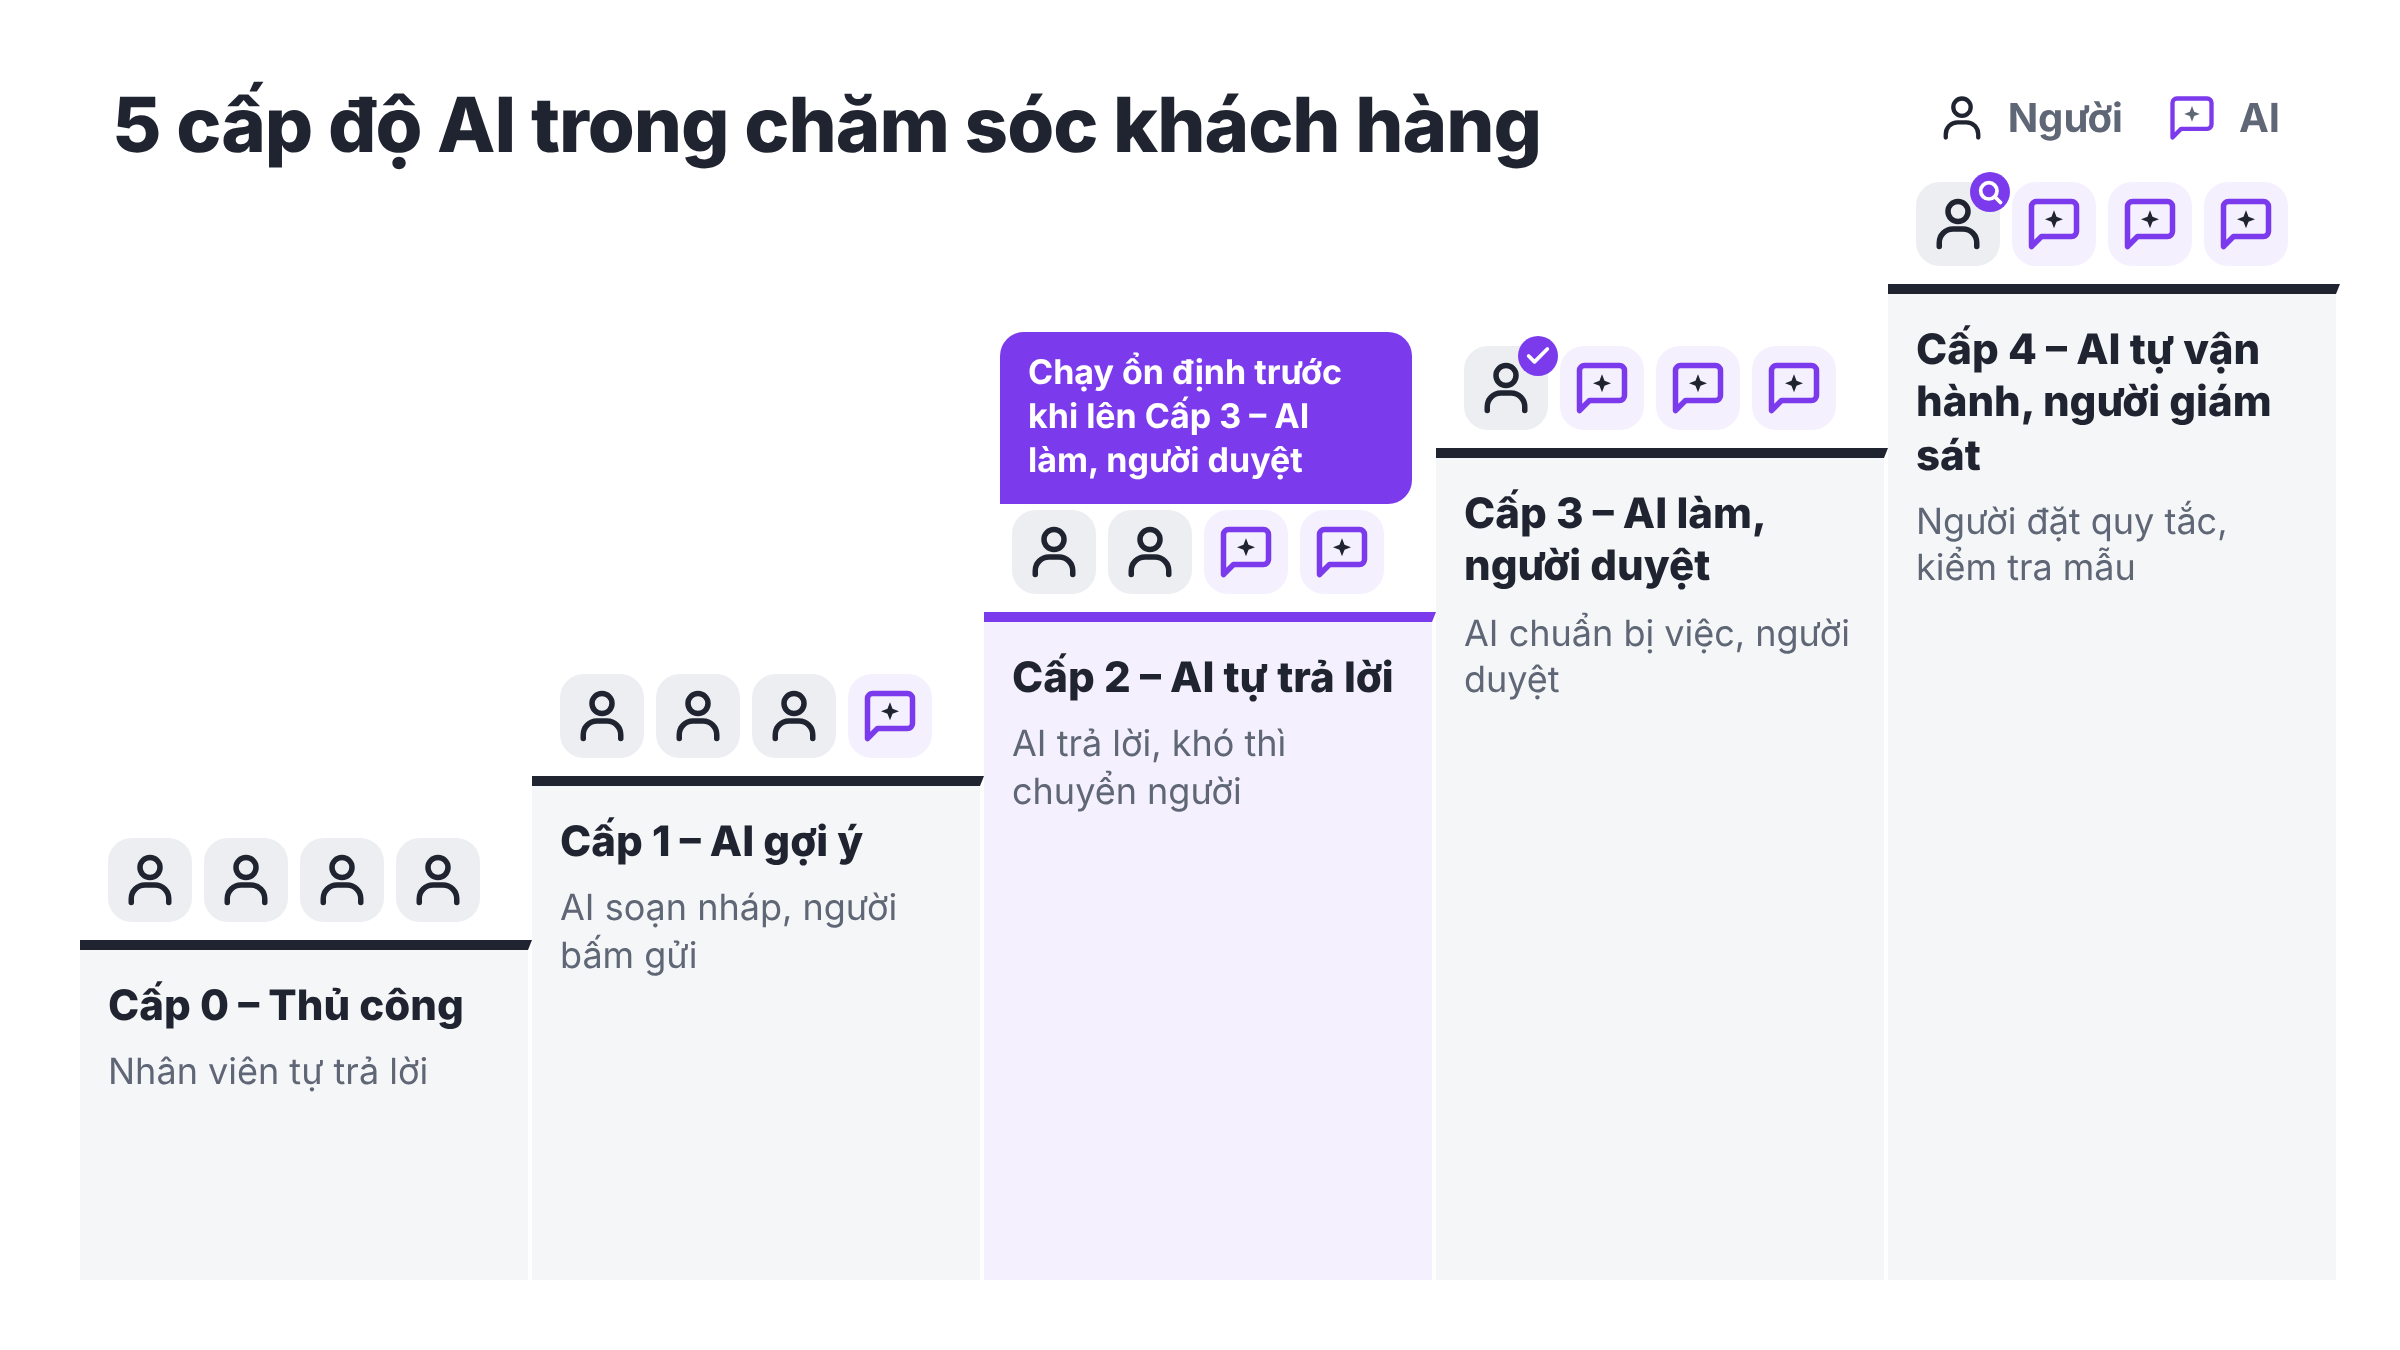
Bảng dưới xếp kiểm soát dữ liệu theo năm cấp độ dùng AI trong chăm sóc khách hàng, từ Cấp 0 – Thủ công đến Cấp 4 – AI tự vận hành, người giám sát:
| Cấp | AI làm gì | Kiểm soát dữ liệu tối thiểu |
|---|---|---|
| Cấp 0 – Thủ công | Nhân viên chat từ Zalo cá nhân | Không có nhật ký đồng ý, không xóa được tập trung |
| Cấp 1 – AI gợi ý | AI soạn nháp, người gửi | Giới hạn dữ liệu AI được đọc |
| Cấp 2 – AI tự trả lời | AI trả lời FAQ, giá, trạng thái đơn | Báo khách đang nói với trợ lý tự động; nút chuyển sang người; nhận diện tin rút đồng ý |
| Cấp 3 – AI làm, người duyệt | Agent tạo đơn, gửi ZNS; người duyệt trên ngưỡng | Kiểm tra đồng ý trước mỗi tin tiếp thị; audit trail mọi hành động |
| Cấp 4 – AI tự vận hành, người giám sát | Nhiều agent song song | Lấy mẫu kiểm tra, đánh giá tuân thủ hằng năm |
Bốn kiểm soát nên có trước khi cho agent tự tạo đơn, gửi tin (Cấp 3 – AI làm, người duyệt):
- Nhật ký đồng ý: agent đọc bản ghi đồng ý của khách trước khi gửi tin tiếp thị.
- Thông báo về AI: câu mở đầu cho khách biết đây là trợ lý tự động và cách gặp nhân viên. Đây là cách chúng tôi khuyên để đáp ứng nghĩa vụ thông báo xử lý tự động, không phải câu chữ của luật.
- Cổng duyệt: xuất danh sách khách, gửi tin hàng loạt, động vào dữ liệu nhạy cảm đều cần người duyệt.
- Audit trail: lưu ai, hoặc agent nào, đã làm gì với dữ liệu nào.
Vì vậy Aura khuyên chạy ổn định Cấp 2 – AI tự trả lời trước khi lên Cấp 3 – AI làm, người duyệt: thiếu nhật ký đồng ý, agent sẽ hành động nhanh hơn khả năng chứng minh của bạn.
Mức phạt vi phạm bảo vệ dữ liệu cá nhân
Khung tối đa trong Luật (Điều 8): mua, bán dữ liệu tới 10 lần khoản thu từ vi phạm; vi phạm chuyển dữ liệu xuyên biên giới của tổ chức tới 5% doanh thu năm trước liền kề; vi phạm khác tới 3 tỷ đồng; cá nhân bằng một nửa mức tổ chức. Nặng hơn có thể bị truy cứu hình sự.
Mức cụ thể theo Nghị định 330/2026, theo các báo đưa tin:
| Hành vi | Mức phạt |
|---|---|
| Xử lý dữ liệu khi chưa có đồng ý; đặt mặc định đồng ý; không lưu nhật ký đồng ý; không báo khách là dữ liệu nhạy cảm | 30–50 triệu đồng |
| Tự ý coi im lặng là đồng ý; cố ý tiếp tục xử lý sau khi khách yêu cầu ngừng | 50–70 triệu đồng |
| Xử lý vượt mục đích, phạm vi; lưu trữ quá thời gian cần thiết | 20–40 triệu đồng |
Có thể kèm buộc xóa dữ liệu thu thập không có đồng ý hợp lệ và nộp lại khoản thu bất hợp pháp. Hộ kinh doanh chịu mức phạt như cá nhân.
Global Vietnam Lawyers liệt kê thêm (chưa đối chiếu toàn văn): không chỉ định nhân sự bảo vệ dữ liệu 20–30 triệu; không giải thích quyết định tự động 50–70 triệu. Nguồn này ghi “thu thập vượt mục đích” 30–50 triệu, khác mức 20–40 triệu cho “xử lý vượt mục đích” ở các báo. Các nguồn cũng chưa nói rõ khung nào cho tổ chức, khung nào cho cá nhân; hãy hỏi luật sư.
Ví dụ minh họa: chuỗi spa 4 chi nhánh
Ví dụ minh họa: Một chuỗi spa ở TP.HCM có 4 chi nhánh, khoảng 30.000 khách, 200 tin nhắn mỗi ngày qua Zalo OA và fanpage. Nhân viên ghi “đang mang thai” vào phiếu khách và gửi khuyến mãi cho cả danh sách.
- Hoãn được không? Dưới mốc 100 nghìn, nhưng ghi chú sức khỏe là dữ liệu nhạy cảm, nên nhiều khả năng không được hoãn.
- Đồng ý: lần chat đầu hỏi tách hai ý: lưu thông tin để tư vấn, và nhận khuyến mãi.
- AI Agent tự trả lời: trả lời giá, đặt lịch, báo mình là trợ lý tự động; câu hỏi về thai kỳ, dị ứng chuyển cho chuyên viên.
- Theo dõi: khách chờ bao lâu mới được trả lời và số yêu cầu xóa, rút đồng ý xử lý đúng hạn nằm chung một báo cáo.
Câu hỏi thường gặp
Luật bảo vệ dữ liệu cá nhân 2025 có hiệu lực từ khi nào?
Luật số 91/2025/QH15 được thông qua ngày 26/6/2025, có hiệu lực từ 01/01/2026, cùng ngày với Nghị định 356/2025/NĐ-CP.
Nghị định 13/2023 còn hiệu lực không?
Không. Nghị định 356/2025 quy định Nghị định 13/2023 hết hiệu lực từ 01/01/2026. Sự đồng ý khách đã đưa ra theo Nghị định 13 vẫn được dùng tiếp theo Điều 39 Luật.
Doanh nghiệp nhỏ có phải tuân thủ Luật bảo vệ dữ liệu cá nhân không?
Có. Doanh nghiệp nhỏ, khởi nghiệp chỉ được chọn hoãn 5 năm phần hồ sơ đánh giá tác động và nhân sự bảo vệ dữ liệu, và mất quyền này nếu xử lý dữ liệu nhạy cảm hoặc từ 100 nghìn chủ thể trở lên.
Dùng chatbot, AI Agent trả lời khách có vi phạm luật không?
Không tự động vi phạm. Nghị định 356 cho phép dùng dữ liệu cá nhân cho AI nếu tuân thủ quy định, kèm nghĩa vụ thông báo xử lý tự động và cho khách lựa chọn không tham gia.
Kết luận
Luật bảo vệ dữ liệu cá nhân không đòi doanh nghiệp nhỏ có phòng pháp chế. Nó đòi bạn trả lời được ba câu bất kỳ lúc nào: dữ liệu khách nằm ở đâu, khách đã đồng ý gì, và ai hoặc agent nào đã làm gì với nó. Muốn xem cách gom hội thoại từ website chat, fanpage, Zalo OA, WhatsApp và cuộc gọi về một nơi có nhật ký đồng ý, hãy đặt lịch tư vấn với đội Aura.
Bài viết mang tính tham khảo, không thay thế tư vấn pháp lý.
Nguồn
Các nguồn được kiểm tra ngày 23/10/2026.
- Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15, toàn văn (Thư Viện Pháp Luật)
- Nghị định 356/2025/NĐ-CP, toàn văn (Thư Viện Pháp Luật)
- LuatVietnam: Luật Bảo vệ dữ liệu cá nhân 2025
- LuatVietnam: Nghị định 356/2025/NĐ-CP
- Thị trường Tài chính Tiền tệ: Luật Bảo vệ dữ liệu cá nhân, 03/01/2026
- EY Việt Nam: Nghị định 356/2025, 03/03/2026
- Thị trường Tài chính Tiền tệ: Nghị định 330/2026, 23/08/2026
- Báo Lào Cai: mức xử phạt về bảo vệ dữ liệu cá nhân, 22/08/2026
- Tạp chí Luật sư Việt Nam: phạt đến 70 triệu đồng, 13/09/2026
- Global Vietnam Lawyers: Decree 330/2026, 08/2026
- PwC Việt Nam: Nghị định 330/2026, 15/09/2026
Trải nghiệm Chat Hub ngay hôm nay
Bắt đầu quản lý tin nhắn đa kênh thông minh, tăng hiệu suất chăm sóc khách hàng với nền tảng AI-powered.
Từ khóa liên quan:
Sẵn sàng nâng cấp giao tiếp khách hàng?
Tham gia cùng hàng ngàn doanh nghiệp đang sử dụng Chat Hub để tối ưu giao tiếp khách hàng và tăng năng suất.
Aura Team
Content Writer
Chuyên gia nội dung tại Aura — Agentic Workflow Platform giúp doanh nghiệp xây dựng và phối hợp các AI Agent với hệ thống nội bộ: CRM, ERP, quản lý kho, POS và các kênh giao tiếp đa nền tảng.
Bài viết liên quan
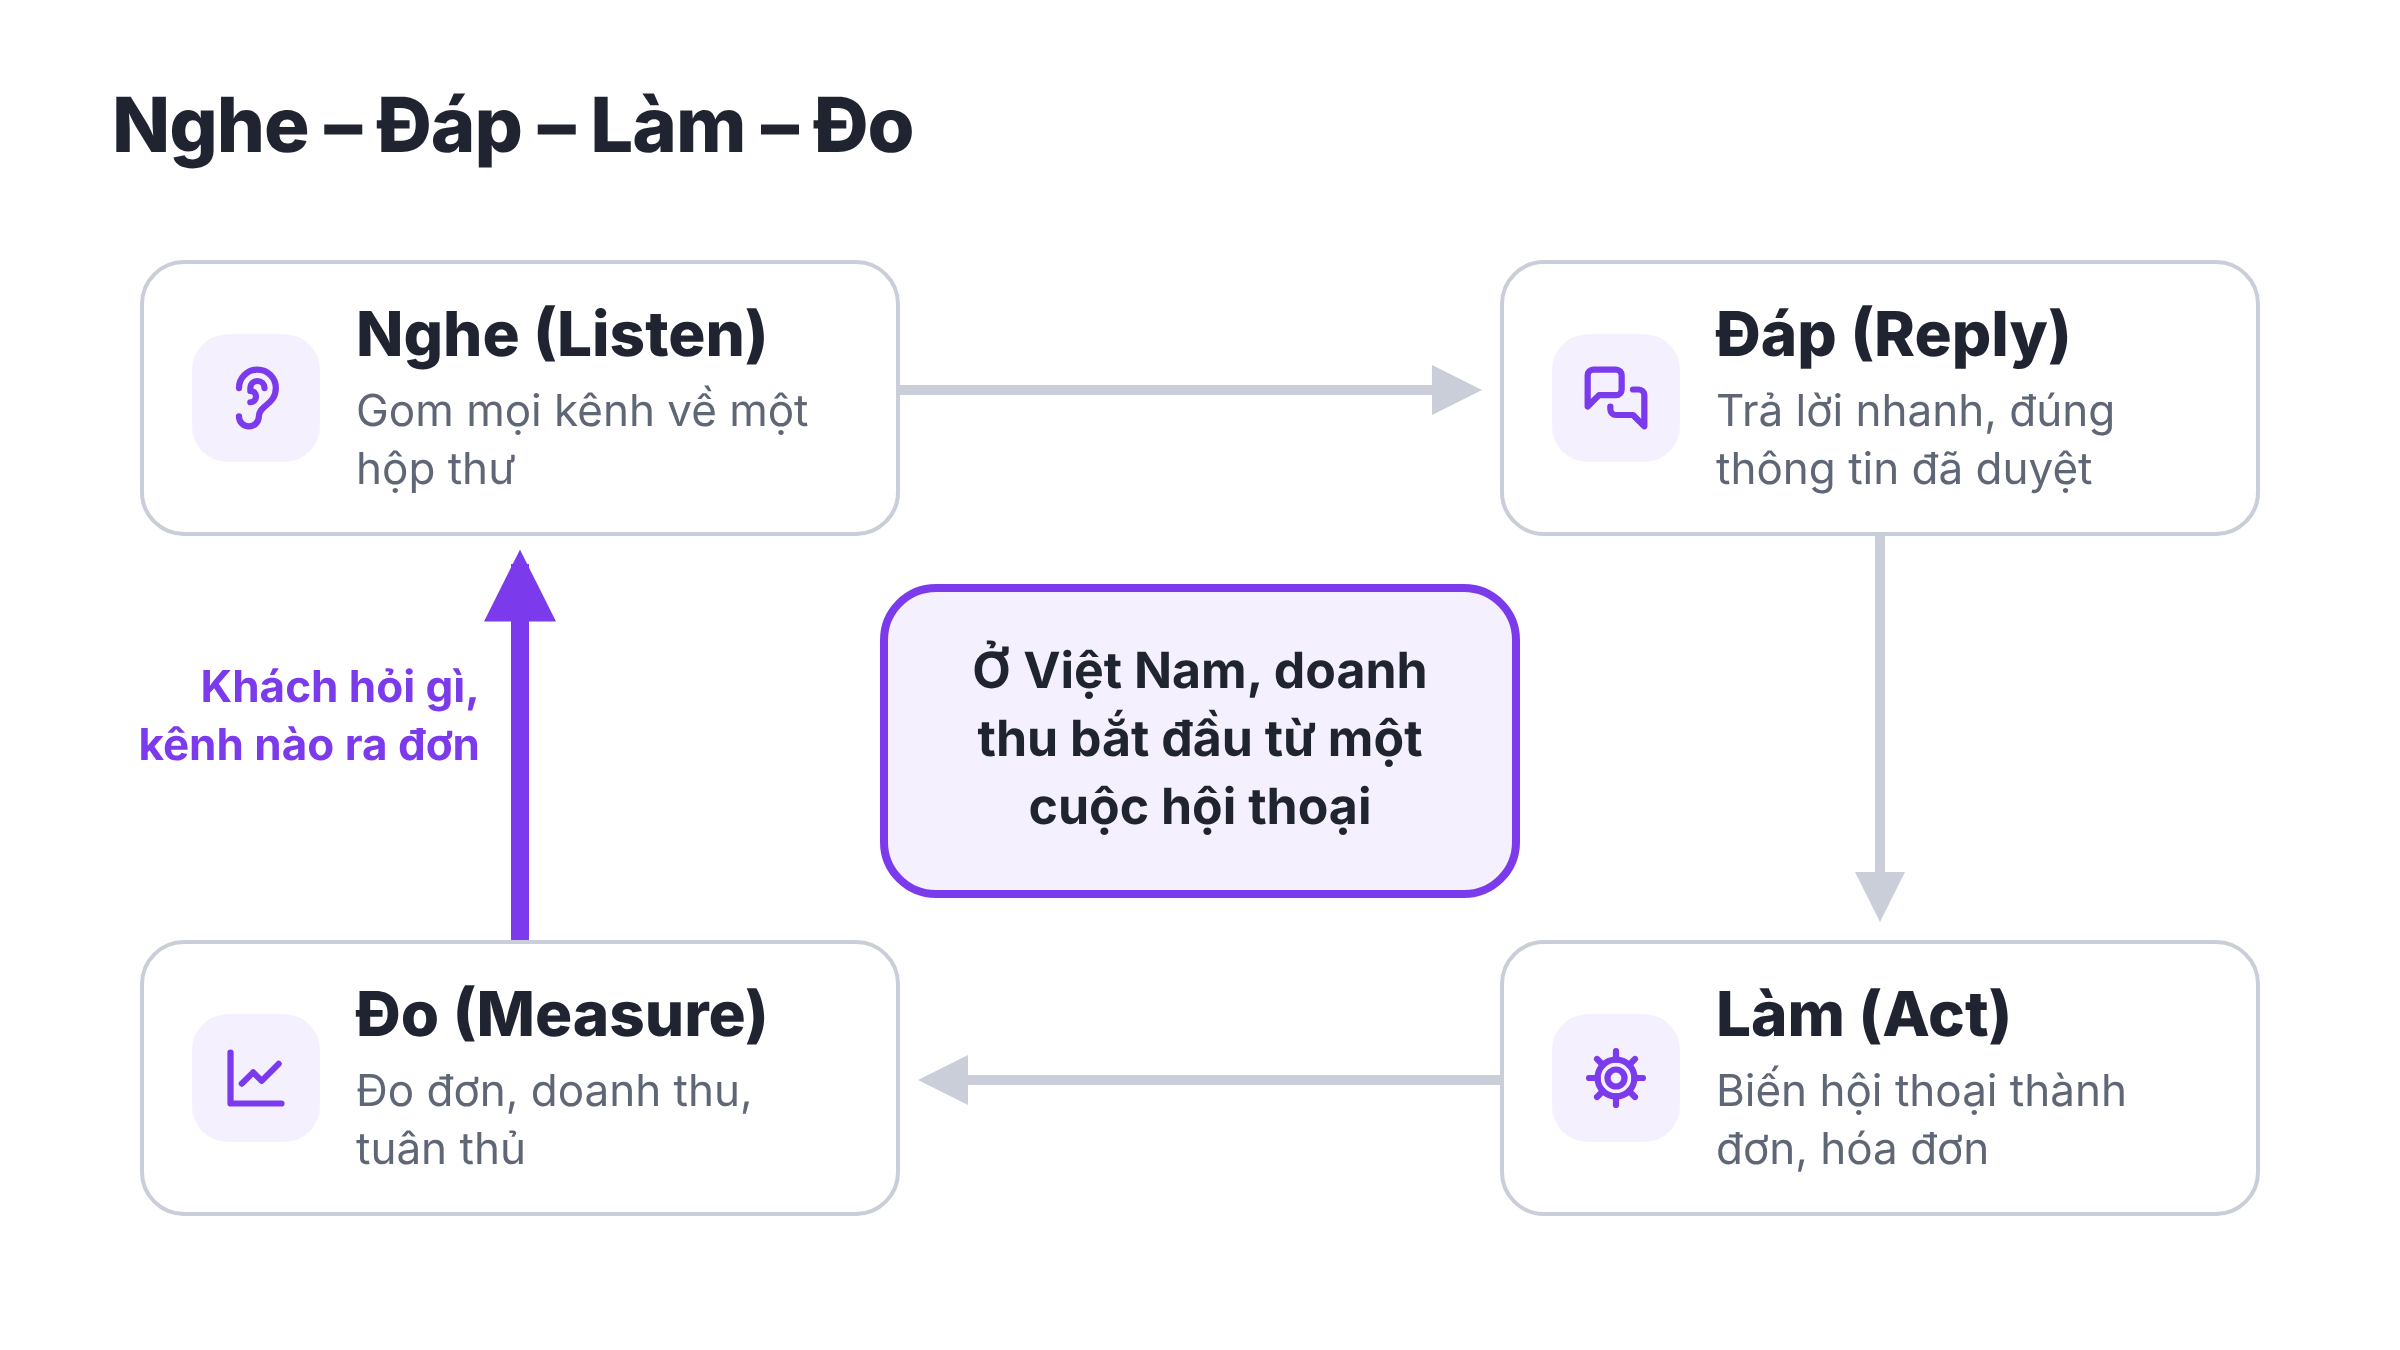
Nghe – Đáp – Làm – Đo: 4 bước biến tin nhắn thành doanh thu
Nghe – Đáp – Làm – Đo là quy trình 4 bước bán hàng qua tin nhắn: gom mọi kênh về một hộp thư, trả lời đúng, tạo đơn trong phần mềm, đo doanh thu.
5 cấp độ dùng AI trong chăm sóc khách hàng: từ thủ công đến tự vận hành
5 cấp độ AI trong chăm sóc khách hàng, từ Cấp 0 – Thủ công đến Cấp 4 – AI tự vận hành, người giám sát: AI được làm gì, cần kiểm soát gì và khi nào lên cấp.
KPI là gì? Cách xây dựng, đánh giá KPI và ví dụ thực tế
KPI là gì, khác KRI và OKR thế nào, cách xây dựng KPI theo SMART, ví dụ KPI cho sale, CSKH, marketing và 3 KPI hội thoại cho đội bán hàng qua Zalo, fanpage.